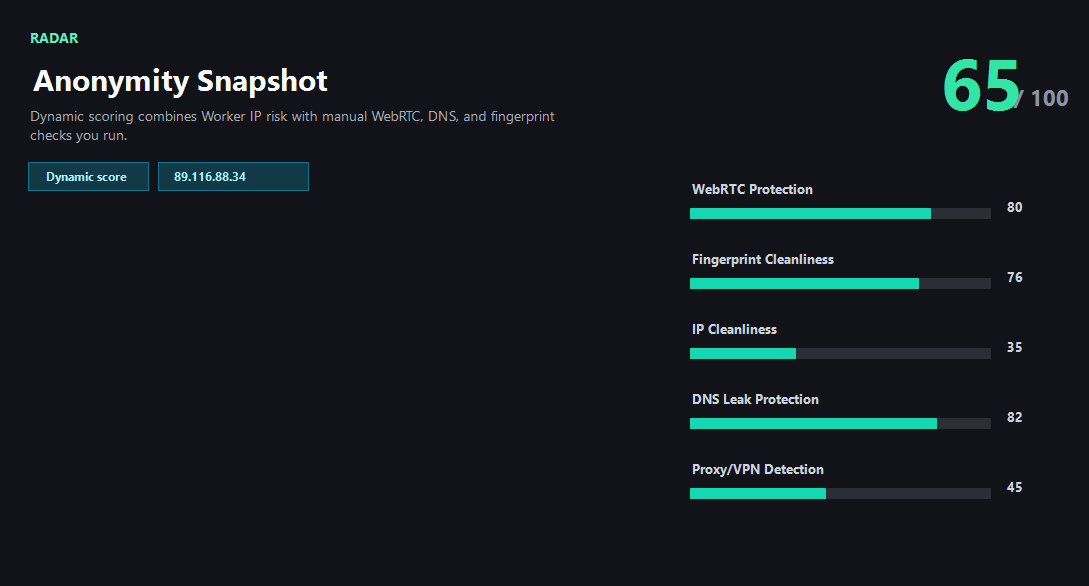
ping123 示例檢測截圖
端口結果用於發現不符合預期的公網服務暴露。
什麼時候需要端口掃描?
如果一個 IP 同時承擔代理、服務器或遠程登錄任務,公開端口會影響安全、信譽和被識別的概率。
發現暴露端口後,先確認它是否應該公開,再檢查防火牆、訪問控制、服務認證和日誌。
檢測結果怎麼看
端口
被檢查的常見服務端口。
狀態
開放、關閉、超時或未配置。
風險線索
是否存在不符合預期的公開服務。
正常信號與風險信號
綜合風險分如何計算
先將 AbuseIPDB 濫用分乘以 0.72,再與網路類型基礎分取較大值:Tor 72、VPN/代理 58、機房 42;多種類型只依 Tor、VPN/代理、機房的順序取一種。最後按舉報數每筆加 1 分,最多加 18 分,取整並限制在 0–100。瀏覽器觀察和延遲不參與計算。
0–29 為低風險,30–59 為中風險,60–79 為高風險,80–100 為極高風險。綜合分表示目前規則下的風險線索,不是惡意機率。
連接埠暴露與路由測量是獨立的安全、連通性觀察,不改變綜合 IP 風險分,也不保證平台可用。
通常正常
- 只有預期的 Web 服務對外開放。
- 管理端口不暴露在公網。
需要注意
- SSH、RDP、代理端口意外開放。
- 多個高風險服務暴露在同一個地址上。
下一步
先處理不應該公開的端口
連接埠暴露與路由測量是獨立的安全、連通性觀察,不改變綜合 IP 風險分,也不保證平台可用。
修復建議
DNS 洩漏
將成功路徑的 DNS 觀察值與預期網路設定比較。解析器不同不能單獨證明洩漏,缺少路徑時比較不完整。
WebRTC 洩漏
將 WebRTC 候選位址與預期網路設定核對。位址可見不等於代理洩漏;修改瀏覽器設定後再複測。
ASN 是機房
網路類型是綜合 IP 風險分的一個輸入。住宅、行動或機房標籤都不保證任何平台可用。
IP 被黑名單標記
結合舉報證據和時間向服務商核對。不能僅憑分數判斷帳號或平台是否接受該 IP。
時區/語言和 IP 地區不一致
時區和語言差異可能來自旅行或設定。瀏覽器觀察與 IP 風險分分開,不代表帳號身分判定。
- 關閉不需要的公網端口。
- 限制管理端口來源 IP,並啟用強認證和日誌監控。
常見問題
這是完整漏洞掃描嗎?
不是。它只做輕量端口暴露檢查。
為什麼結果會超時?
目標防火牆、網絡策略或探測節點配置都可能導致超時。
代理用戶需要檢查端口嗎?
需要。意外開放的代理或管理端口會增加風險。
繼續操作前
先減少不必要的公網暴露
關閉異常端口後,再重新檢查 IP 風險和多節點連通性。