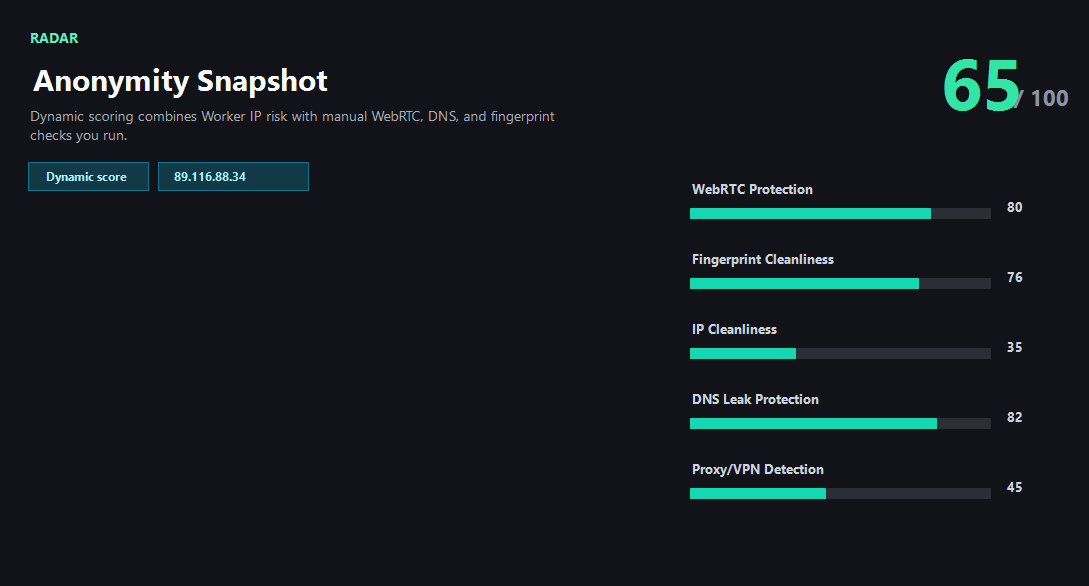
ping123 示例检测截图
端口结果用于发现不符合预期的公网服务暴露。
什么时候需要端口扫描?
如果一个 IP 同时承担代理、服务器或远程登录任务,公开端口会影响安全、信誉和被识别的概率。
发现暴露端口后,先确认它是否应该公开,再检查防火墙、访问控制、服务认证和日志。
检测结果怎么看
端口
被检查的常见服务端口。
状态
开放、关闭、超时或未配置。
风险线索
是否存在不符合预期的公开服务。
正常信号与风险信号
综合风险分怎么算
先将 AbuseIPDB 滥用分乘以 0.72,再与网络类型基础分取较大值:Tor 72、VPN/代理 58、机房 42;多种类型只按 Tor、VPN/代理、机房的顺序取一种。最后按举报数每条加 1 分,最多加 18 分,取整并限制在 0–100。浏览器观察和延迟不参与计算。
0–29 为低风险,30–59 为中风险,60–79 为高风险,80–100 为极高风险。综合分表示当前规则下的风险线索,不是恶意概率。
端口暴露与路由测量是独立的安全、连通性观察,不改变综合 IP 风险分,也不保证平台可用。
通常正常
- 只有预期的 Web 服务对外开放。
- 管理端口不暴露在公网。
需要注意
- SSH、RDP、代理端口意外开放。
- 多个高风险服务暴露在同一个地址上。
下一步
先处理不应该公开的端口
端口暴露与路由测量是独立的安全、连通性观察,不改变综合 IP 风险分,也不保证平台可用。
修复建议
DNS 泄漏
将成功路径的 DNS 观察值与预期网络设置比较。解析器不同不能单独证明泄漏,缺少路径时比较不完整。
WebRTC 泄漏
将 WebRTC 候选地址与预期网络设置核对。地址可见不等于代理泄漏;修改浏览器设置后再复测。
ASN 是机房
网络类型是综合 IP 风险分的一个输入。住宅、移动或机房标签都不保证任何平台可用。
IP 被黑名单标记
结合举报证据和时间向服务商核对。不能仅凭分数判断账号或平台是否接受该 IP。
时区/语言和 IP 地区不一致
时区和语言差异可能来自旅行或设置。浏览器观察与 IP 风险分分开,不代表账号身份判定。
- 关闭不需要的公网端口。
- 限制管理端口来源 IP,并启用强认证和日志监控。
常见问题
这是完整漏洞扫描吗?
不是。它只做轻量端口暴露检查。
为什么结果会超时?
目标防火墙、网络策略或探测节点配置都可能导致超时。
代理用户需要检查端口吗?
需要。意外开放的代理或管理端口会增加风险。
继续操作前
先减少不必要的公网暴露
关闭异常端口后,再重新检查 IP 风险和多节点连通性。